Por qué los reportes de auditoría ISO 13485 son valiosos más allá de la certificación
Los reportes de auditoría a menudo se tratan como puntos de control: hitos en el camino hacia la certificación o recertificación. Pero para las organizaciones que fabrican, compran o gestionan la producción de dispositivos médicos, un reporte de auditoría ISO 13485 puede ser mucho más que eso. Cuando se interpreta adecuadamente, se convierte en un documento de trabajo: una herramienta para identificar brechas en el sistema, validar el desempeño de los proveedores y preparar a los equipos internos para lo que implica una auditoría real.
Lo que hace únicos a los reportes ISO 13485 es el nivel de detalle técnico. No son simples resúmenes basados en opiniones. Cada cláusula se evalúa de manera independiente, respaldada por observaciones, revisiones de documentación y entrevistas. Los hallazgos, ya sean no conformidades formales u observaciones menores, pueden resaltar riesgos que tal vez nunca aparezcan durante las operaciones cotidianas.
Lo más importante es que el reporte brinda información sobre cómo una planta gestiona su sistema de calidad, no solo si cuenta con uno. Revela aspectos como:
- Si los procedimientos se siguen de manera consistente en todos los turnos
- Cómo se llevan a cabo las revisiones de la dirección y qué acciones se derivan de ellas
- Dónde la documentación es clara y dónde comienza a volverse confusa
- Cómo se maneja el CAPA cuando surgen problemas
Para los compradores, líderes de aseguramiento de calidad y equipos de cumplimiento normativo, comprender cómo interpretar estos informes representa una ventaja competitiva. Ayuda a distinguir entre un proveedor que simplemente aprueba auditorías y uno que sostiene la calidad bajo presión.
Comprendiendo la estructura de un reporte de auditoría ISO 13485
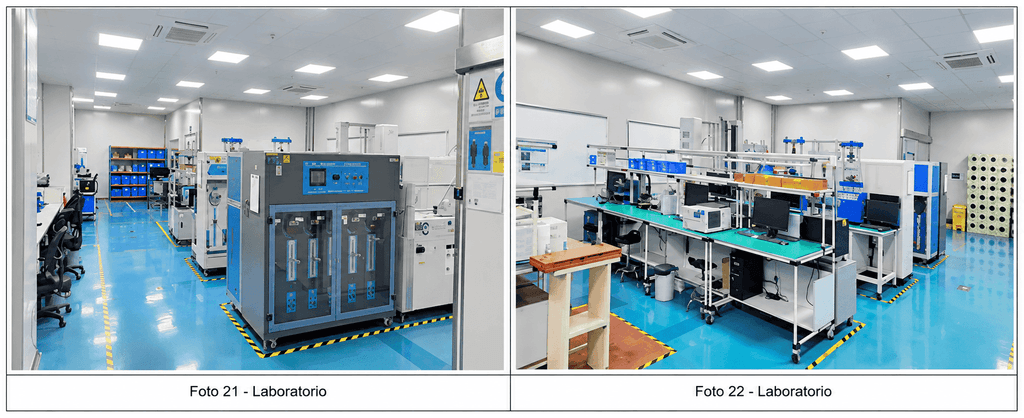
La mayoría de los reportes comienzan con lo básico: dónde se llevó a cabo la auditoría, quién la realizó y qué partes de la empresa fueron incluidas.
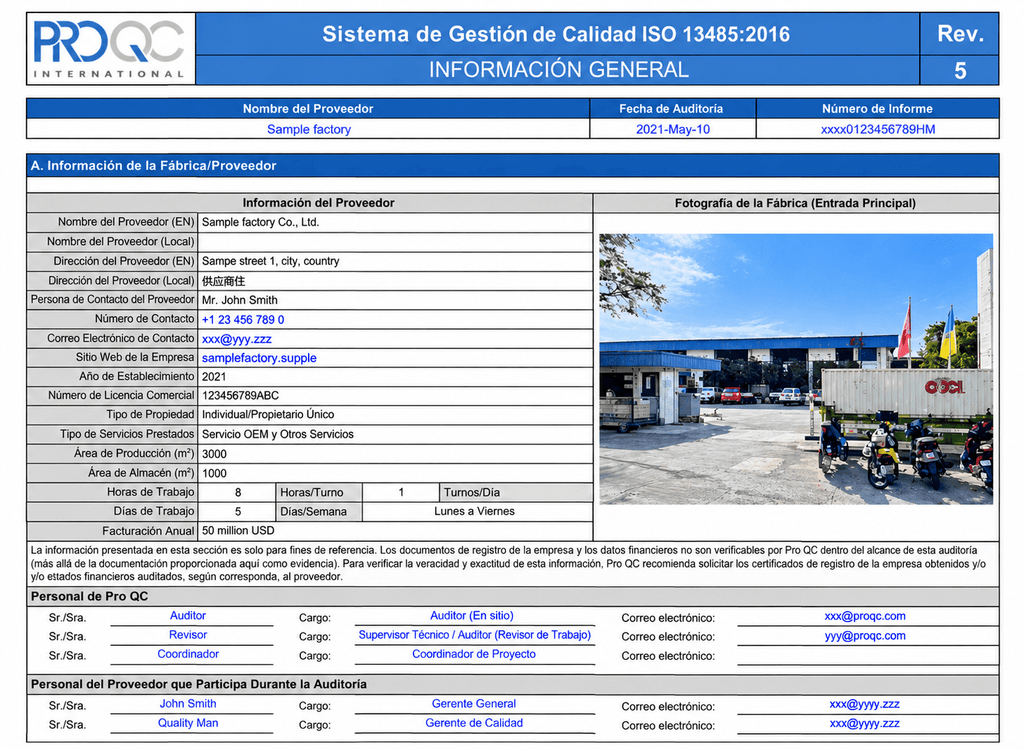
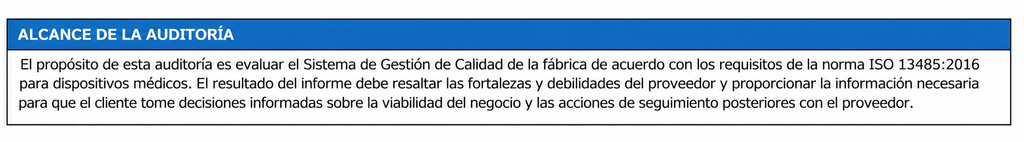
A esto le sigue el alcance de la auditoría, que, esencialmente, indica qué estaban evaluando los auditores. Algunos reportes se centran en todo el Sistema de Gestión de Calidad (SGC), mientras que otros solo en los controles de fabricación de un proveedor o en un sitio específico vinculado a una línea de productos. El alcance determina todo lo que sigue a continuación.
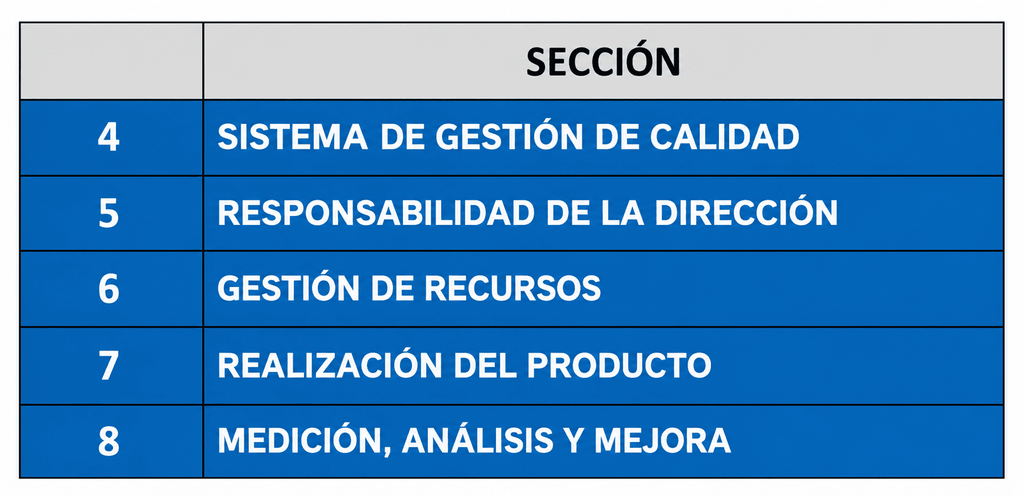
Una vez que se ha completado la introducción, comienza el contenido principal. Aquí es donde el reporte recorre la ISO 13485 cláusula por cláusula, abarcando la responsabilidad de la dirección, el control de documentos, el ambiente de trabajo, la trazabilidad, y así sucesivamente.
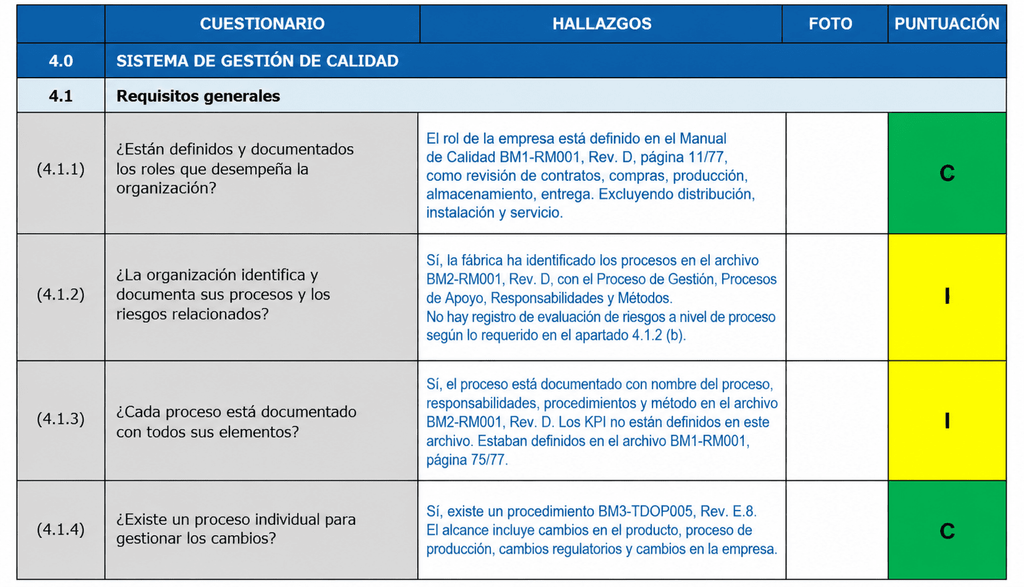
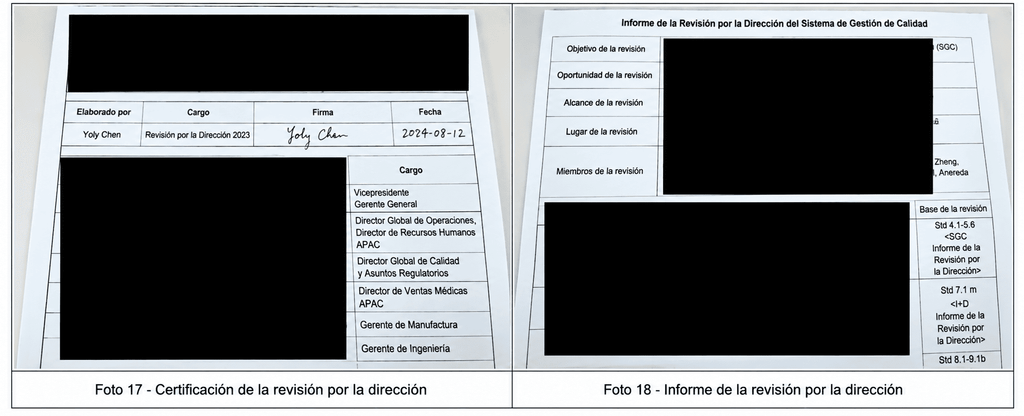
Cada sección incluye lo que el auditor observó, lo que se revisó y cómo se evaluó. No es solo una lista de verificación. Si el reporte está bien redactado, ofrece información sobre cómo opera el sistema en un día normal, y no solo cuando se está llevando a cabo una auditoría.
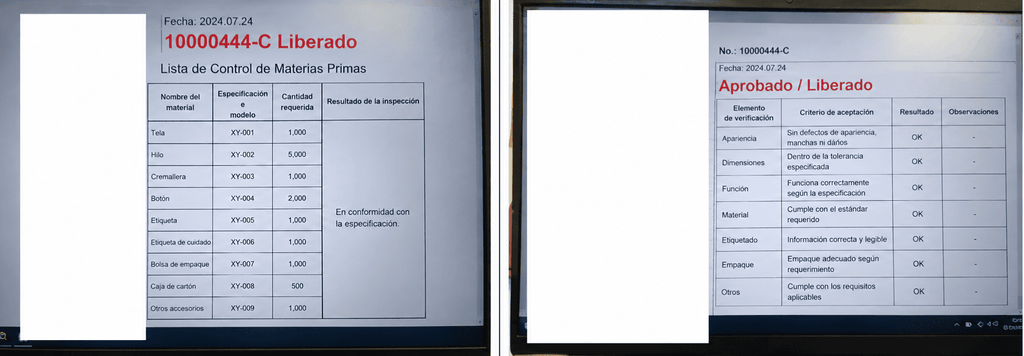
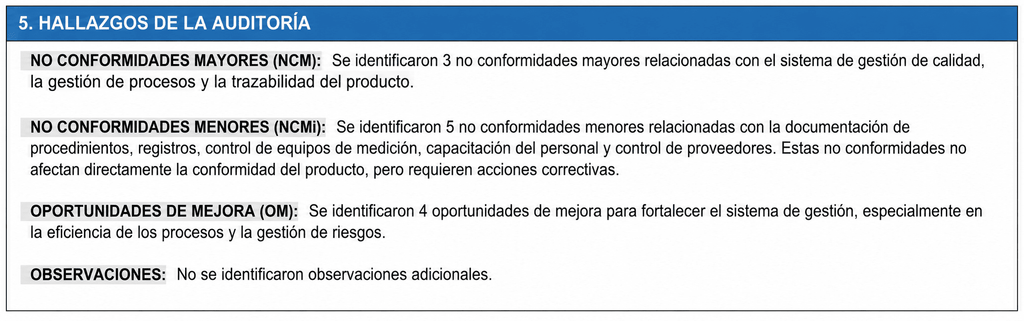
También existe una sección de resumen. Aquí es donde encontrarás los hallazgos agrupados por gravedad:
- Observaciones, que son problemas de bajo nivel o áreas a vigilar.
- No conformidades menores, que requieren acción pero no ponen en riesgo la certificación.
- No conformidades mayores, que indican un fallo en el sistema y pueden retrasar o impedir la certificación.
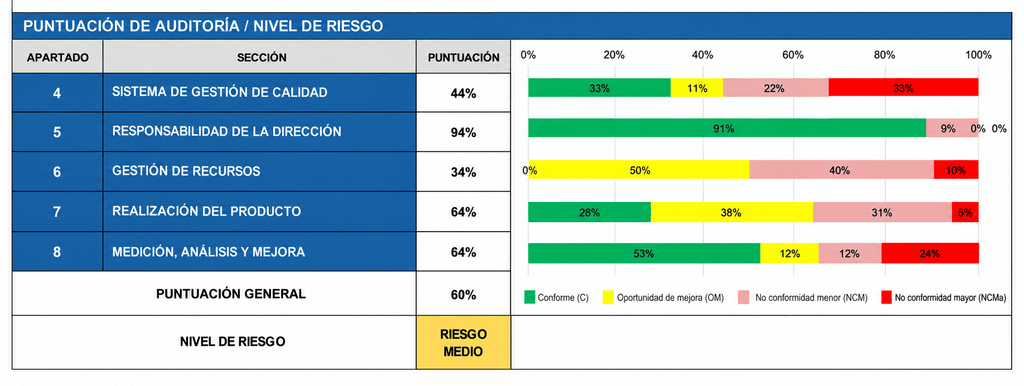
Un reporte sólido no oculta las cosas importantes en un lenguaje denso. Te brinda suficiente contexto para entender no solo qué falló, sino por qué importa. Los mejores auditores dejan espacio en sus reportes para la matización: un proceso que funciona, pero no de manera consistente; un registro que es preciso, pero tardío; un procedimiento que existe, pero no se sigue.
Una vez que has visto algunos reportes, comienzas a reconocer la estructura. Y una vez que la reconoces, puedes leer de manera más estratégica, sabiendo dónde encontrar la historia real detrás del resultado de cumplimiento.
Los reportes de auditoría de Pro QC están diseñados para reflejar la imagen completa, no solo lo que necesita corregirse, sino también lo que se está haciendo bien. Junto con cualquier hallazgo, tomamos nota de las prácticas que funcionan, ya sea trazabilidad consistente, seguimiento estructurado del CAPA, o documentación de capacitación bien mantenida. Para los equipos que gestionan múltiples proveedores o hacen seguimiento de la evolución de una planta a lo largo del tiempo, ese tipo de detalle puede ser tan útil como identificar brechas.
Cómo analizar los resultados cláusula por cláusula en auditorías ISO 13485
El corazón de cualquier reporte de auditoría ISO 13485 es el desglose cláusula por cláusula. Aquí es donde las observaciones del auditor, las revisiones de documentación y las entrevistas se combinan en algo que puede ser evaluado. Pero leer estas secciones no se trata solo de buscar no conformidades. Se trata de interpretar el patrón, el tono y la consistencia detrás de lo que está escrito.
Cada cláusula—ya sea control de documentos, validación de diseño o CAPA—se evalúa de manera independiente. Eso no significa de manera aislada. Los mejores reportes de auditoría los relacionan entre sí.
Por ejemplo, un sistema de control de registros débil bajo la Cláusula 4.2 puede afectar directamente cómo se desarrolla la Cláusula 7.5 (producción y prestación del servicio). Una deficiencia en los registros de capacitación bajo la Cláusula 6.2 podría explicar fallas repetidas en la calidad bajo la Cláusula 8.3. Estos no son solo elementos de línea; son señales de qué tan sólido es el sistema subyacente.
Al leer los resultados por cláusula, ayuda prestar atención a algunas cosas:
- Consistencia en el lenguaje: ¿Las descripciones son detalladas o están copiadas de informes anteriores? Una frase vaga como “el sistema parece adecuado” a menudo significa que el auditor no encontró evidencia para elogiar o criticar.
- Balance de hallazgos: Si todas las cláusulas están marcadas como “conformes” sin observaciones ni comentarios, eso no siempre es una buena señal. En operaciones reales, siempre hay áreas de mejora. Un informe completamente limpio debería generar preguntas.
- Gravedad de los problemas: Una sola no conformidad mayor—especialmente relacionada con gestión de riesgos, trazabilidad o CAPA—puede tener más peso que cinco menores. La descripción del problema importa. Si el lenguaje es directo y seguro, a menudo significa que el problema era claro e indiscutible. Si es ambiguo o tentativo, puede haber habido resistencia por parte de la planta o incertidumbre del auditor.
Una revisión bien realizada cláusula por cláusula te dice no solo qué encontraron los auditores, sino a qué prestaban atención—y qué podrían haber pasado por alto. Por eso, esta sección no es solo para equipos de cumplimiento. También es útil para compras, desarrollo de proveedores e incluso gerentes de producto que necesitan comprender dónde se encuentran los riesgos en sus operaciones upstream.
Cláusulas clave de ISO 13485
No todas las cláusulas en una auditoría ISO 13485 tienen el mismo peso en la práctica. Algunas secciones—aunque importantes en papel—rara vez revelan algo significativo a menos que haya un colapso total. Otras, en contraste, casi siempre indican qué tan bien está funcionando el sistema en la realidad. Si hay tiempo limitado para revisar un reporte de auditoría, o si el objetivo es identificar rápidamente el riesgo de un proveedor, estas son las cláusulas que vale la pena leer con atención.
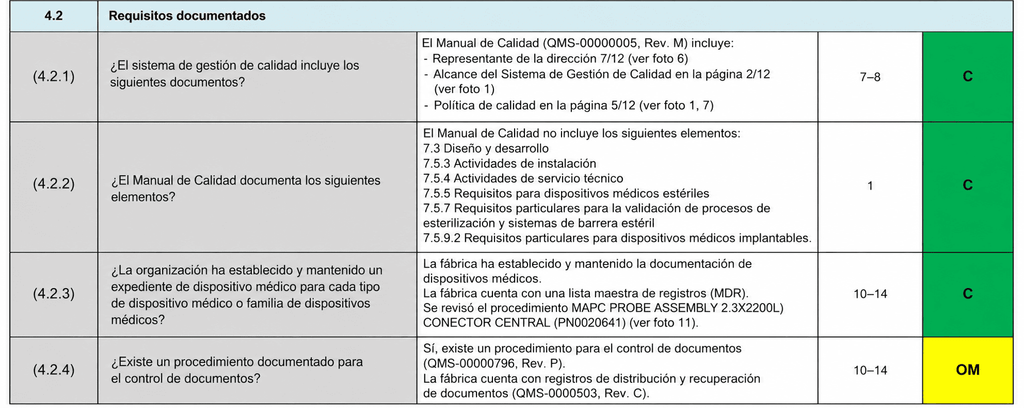
Esta es una de las primeras áreas que los auditores examinan, y por una buena razón. Un control de documentos deficiente genera problemas posteriores en casi todos los procesos. Si los procedimientos no se actualizan, si las personas trabajan con revisiones antiguas o si los registros de capacitación están incompletos, entonces el sistema comienza a desmoronarse de manera silenciosa.
Presta atención a señales como:
- SOPs faltantes o no controlados
- Formato o aprobaciones inconsistentes
- Revisiones de documentos atrasadas
- Retención desorganizada de registros de capacitación o de calibración
Incluso los problemas menores en esta área deben recibir atención, ya que a menudo muestran si el sistema se mantiene realmente o si solo se arma temporalmente antes de las auditorías.
Cláusula 5.6 – Revisión por la dirección
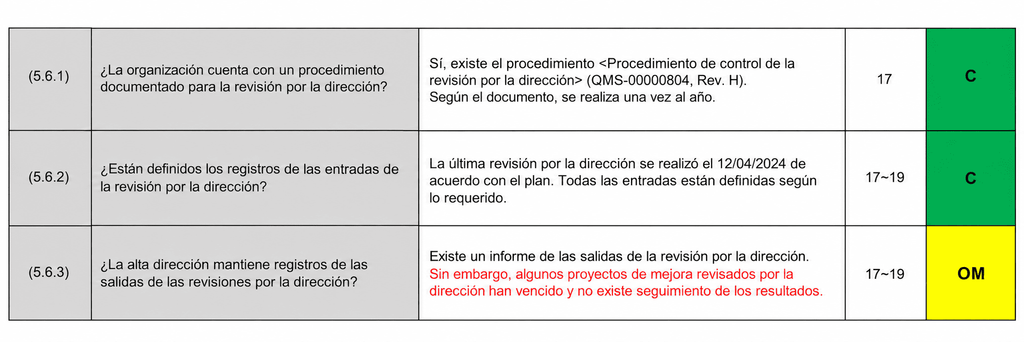
Aquí es donde la intención se encuentra con la ejecución. Si la dirección se toma en serio la calidad, el proceso de revisión por la dirección lo reflejará. Debe haber evidencia de análisis, no solo de asistencia. Un buen resultado se da cuando la alta dirección está involucrada en establecer objetivos, revisar no conformidades y actuar con base en los datos, y no solo en aprobar una presentación.
Indicadores clave:
- Frecuencia de revisión y resultados documentados
- Seguimiento de las acciones hasta su cierre
- Inclusión de resultados de auditorías internas, quejas y tendencias
Cláusula 6.4 – Ambiente de trabajo
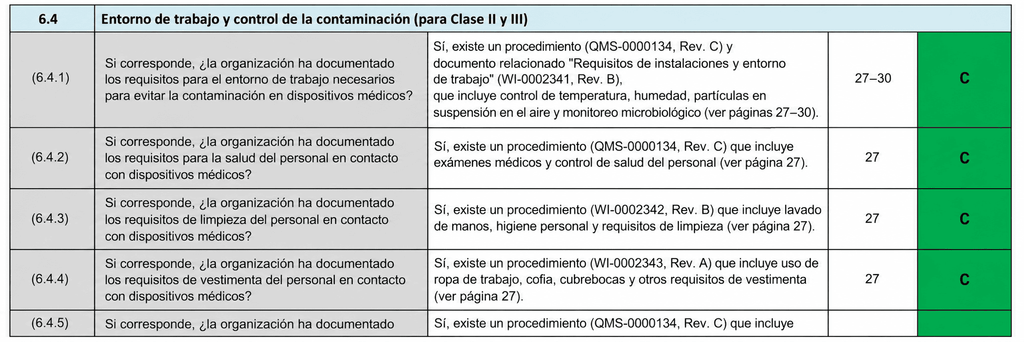
A menudo pasada por alto, esta cláusula abarca las condiciones físicas en el área de trabajo, incluyendo limpieza, temperatura, control de contaminación y configuración ergonómica. Los auditores pueden relacionar esta sección con lo que observaron en el piso: indumentaria inadecuada, herramientas almacenadas incorrectamente, mal manejo del aire o exposición al ruido. Incluso si la auditoría no lo enumera como un problema mayor, esta cláusula brinda contexto sobre las operaciones diarias.
Cláusula 7.3 – Diseño y desarrollo
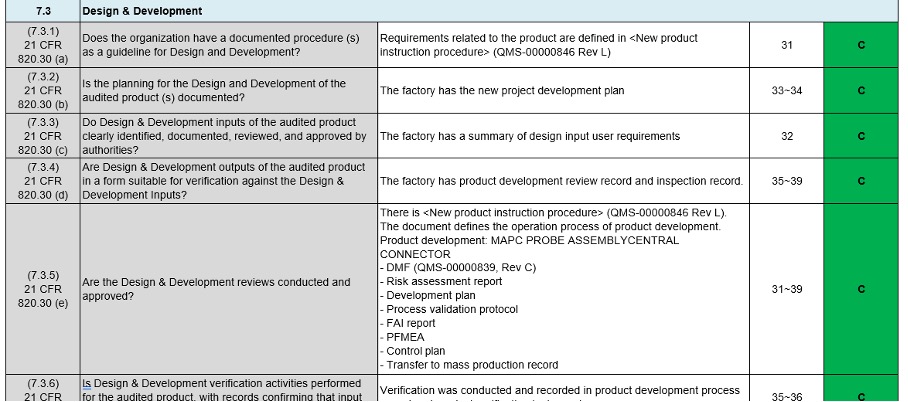
No todas las instalaciones son responsables del diseño, pero para aquellas que sí lo son, esta cláusula representa un alto riesgo. Es donde los auditores buscan planificación estructurada, registros de entradas de diseño, protocolos de verificación/validación y gestión de cambios. Si aparecen hallazgos aquí, a menudo indican una exposición a riesgos más amplia.
Aspectos a observar:
- D-FMEA faltante o análisis de riesgos incompleto
- Estrategia de verificación vs. validación poco clara
- Trazabilidad débil entre las entradas de diseño y el producto final
Cláusula 8.5 – Acción correctiva y preventiva (CAPA)
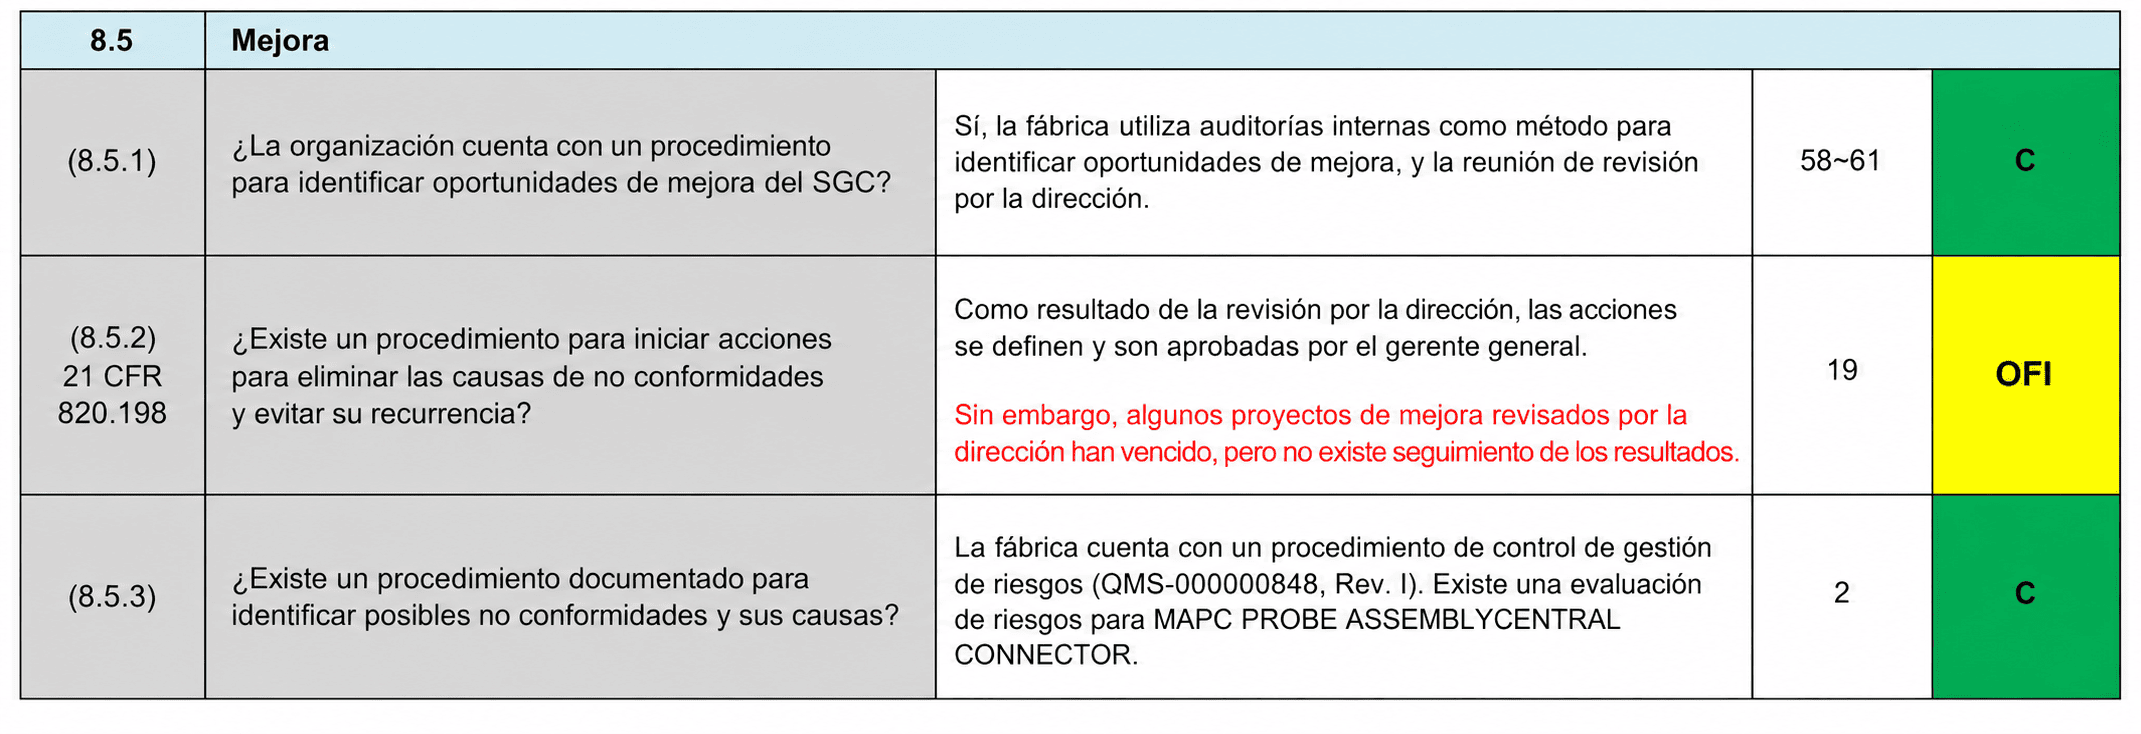
Aquí es donde aparece todo. Si una instalación tiene dificultades con problemas recurrentes, acciones tardías o investigaciones superficiales, generalmente se hace visible en esta sección. Los sistemas CAPA sólidos muestran un pensamiento orientado a la causa raíz. Los sistemas débiles dependen de soluciones superficiales, asignación de culpas o simplemente de cerrar ítems para cumplir con los plazos.
Aspectos a observar:
- Problemas similares repetidos a lo largo del tiempo
- Declaraciones de causa raíz cortas o vagas
- CAPA abiertas por mucho tiempo sin avances
- Falta de verificaciones de efectividad
Cada una de estas cláusulas hace más que indicar cumplimiento; muestran si el SGC es un sistema vivo o estático. Cuando los reportes de auditoría señalan estas áreas, rara vez se trata de un problema aislado. Por lo general, es una pista de que existen problemas más profundos.
Lo que las observaciones del auditor indican (incluso cuando hay ausencia de No conformidades)
No todos los problemas aparecen como no conformidades. A veces, lo que más importa en un reporte de auditoría ISO 13485 es lo que el auditor no señaló formalmente, pero sí mencionó. Estas son las observaciones. Y aunque no requieren acción correctiva como lo hacen las no conformidades, a menudo son los indicadores más claros de problemas futuros.
Una observación puede ser una pequeña inconsistencia. Tal vez dos operadores describan la misma instrucción de trabajo de manera ligeramente diferente. O una etiqueta de calibración esté vencida por unos días, aunque el procedimiento aún se esté siguiendo. En la mayoría de los casos, las observaciones son advertencias suaves: cosas que no rompen el sistema, pero que sugieren que empieza a desviarse.
Aquí está el porqué de su importancia:
- A menudo muestran dónde un sistema está bajo presión.
- Las observaciones pueden señalar áreas donde los procedimientos están técnicamente implementados pero estirados al límite; por ejemplo, dependencia excesiva de una sola persona o soluciones informales que no están documentadas.
- Señalan puntos débiles antes de que se conviertan en fallas.
- Por ejemplo, un auditor podría notar que los registros de monitoreo ambiental se llenan después de los hechos. No hay desviación hoy, pero ese hábito introduce riesgo, y si continúa, podría generar problemas reales de integridad de datos.
- Indican a qué prestaba atención el auditor.
- Incluso cuando no se requiere acción, el hecho de que algo se haya mencionado significa que destacó. Un buen equipo auditor no incluye estas notas de manera casual. Se incluyen para guiar la mejora, no solo para llenar espacio.
- Ayudan a priorizar la mejora continua.
- Para los equipos internos que revisan el reporte, las observaciones pueden convertirse en el punto de partida para la acción preventiva. No hay un requisito formal, pero es una oportunidad para corregir algo discretamente, antes de que se convierta en un hallazgo formal más adelante.
Al leer reportes de auditoría, nunca se deben omitir las observaciones. De hecho, a menudo ahí se encuentra la información más honesta. Muestran lo que estaba al límite. Lo que casi falló. Lo que no falló hoy, pero podría hacerlo mañana si nadie lo supervisa.
Algunas de las mejores instalaciones tratan las observaciones como alertas tempranas. No las discuten. Analizan, hacen preguntas y fortalecen el sistema antes del siguiente ciclo. Esa mentalidad a menudo separa a las organizaciones que solo aprueban auditorías de aquellas que las usan para mejorar.
Uso de los reportes de auditoría ISO 13485 para la mejora del SGC y la evaluación de proveedores
Es común tratar los reportes de auditoría ISO 13485 como algo para archivar después de la certificación. Pero las organizaciones que tratan estos reportes como herramientas vivas—especialmente después de una auditoría a un proveedor—tienden a detectar problemas antes, gastar menos en retrabajo y fortalecer sus sistemas sin esperar a que ocurra una crisis.
Una de las aplicaciones más útiles es el ajuste interno del SGC. Incluso cuando la auditoría se realiza en un proveedor, los hallazgos pueden ofrecer un espejo. Si el proveedor tiene dificultades con la efectividad de la capacitación, el seguimiento débil del CAPA o el control de documentos deficiente, vale la pena preguntarse si esos mismos patrones podrían existir internamente. Especialmente en empresas con múltiples sitios, lo que se señala en una ubicación a menudo refleja hábitos más amplios.
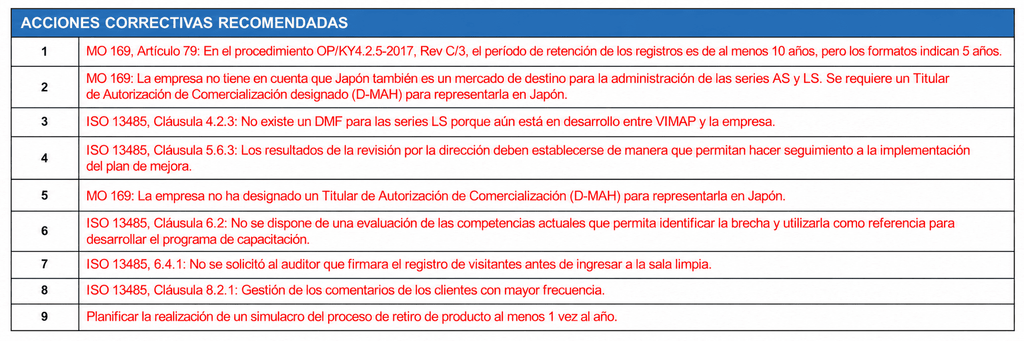
Otro uso valioso: comparación de proveedores. Al gestionar múltiples fabricantes externos, un reporte de auditoría cláusula por cláusula proporciona una base común. No se trata solo de quién tuvo menos no conformidades. Se trata de quién manejó los problemas con madurez. ¿Ofrecieron explicaciones claras? ¿Aceptaron la responsabilidad? ¿Mostraron evidencia de seguimiento sin que se les solicitara? El tono del reporte y los comentarios del auditor a menudo brindan retroalimentación más valiosa que la lista de verificación por sí sola.
Los equipos también pueden extraer datos de auditoría directamente en sus modelos de evaluación de proveedores basados en riesgos, especialmente si los reportes incluyen:
- Gravedad y recurrencia de los hallazgos
- Observaciones relacionadas con trazabilidad o cláusulas críticas de cumplimiento
- Capacidad de respuesta a auditorías anteriores o a los plazos de CAPA
- Problemas sistémicos vs. aislados
Esto se vuelve especialmente poderoso cuando se integra con decisiones de compras o asignación futura de negocios. Un proveedor que aprobó la auditoría en papel pero mostró señales de controles superficiales podría estar bien para componentes no críticos, pero no para dispositivos que ingresan a mercados regulados.
Por último, los reportes de auditoría pueden usarse para capacitación y preparación de auditorías internas. El personal de calidad nuevo a menudo se beneficia al ver cómo los auditores externos escriben, piensan y documentan problemas. La redacción, la profundidad, la forma en que se justifican los hallazgos—todo ello ayuda a construir capacidad interna. También es un excelente control de realidad para equipos que creen que sus sistemas son sólidos, hasta que ven cómo los percibe un externo.
El reporte no es solo un registro de lo que sucedió. Es un mapa de ruta de lo que debería suceder a continuación, si las empresas están dispuestas a usarlo de esa manera.
Conclusión: Sacando el máximo provecho de la documentación de auditorías ISO 13485
Un reporte de auditoría ISO 13485 es más que un resumen de lo que sucedió durante una visita al sitio. Para las empresas que saben cómo utilizarlos, sirve como una herramienta para toma de decisiones, gestión de riesgos y mejora continua. Pero solo si el informe se lee realmente, de manera completa, crítica y con contexto.
El valor no está solo en los hallazgos. Está en cómo se presentan esos hallazgos. El nivel de detalle. La consistencia entre lo que se observó y lo que se escribió. La presencia—o ausencia—de matices. Un informe sólido no solo dice “no conforme”. Explica qué falló, por qué importa y qué tipo de sistema permitió que ocurriera.
Al revisar estos documentos, el mejor enfoque es por capas:
- Comenzar con el alcance: entender qué se incluyó y qué no.
- Pasar al desglose por cláusula: no solo para las calificaciones, sino para identificar patrones.
- Enfocarse en áreas clave: control de documentos, diseño, CAPA, trazabilidad.
- No ignorar las observaciones: a menudo es donde comienza la próxima no conformidad.
- Usar el reporte de manera activa: en la selección de proveedores, en la preparación de auditorías y en la calibración interna del SGC.
La certificación es un hito. Pero la calidad real es un objetivo en movimiento. Las organizaciones que tratan los reportes de auditoría como estáticos rara vez mejoran entre auditorías. Aquellas que los estudian, hacen preguntas y tratan los hallazgos como retroalimentación en vivo, ahí es donde los sistemas de calidad a largo plazo comienzan a madurar.
Y, ya sea que el reporte sea excelente o esté lleno de problemas, una cosa siempre es cierta: es una fotografía de lo que el sistema permitió ese día. Lo que importa después es lo que se hace con esa información.
Sobre Pro QC
Pro QC es una empresa global de aseguramiento de la calidad que apoya a compañías de dispositivos médicos—desde Clase I hasta Clase III—en la verificación del cumplimiento y la confiabilidad de proveedores, la preparación para la certificación ISO, la realización de auditorías internas y de proveedores, la ejecución de inspecciones de calidad, y más.
- Inspecciones de calidad
- Auditorías de fábrica
- Auditorías de cumplimiento social
- Auditorías ISO 13485
- Auditorías MDSAP
- Auditorías FDA CFR
- Auditorías ISO 14644 (Salas Limpias)
- Auditorías de esterilización
- Gestión de proveedores
- Soluciones de personal
Nuestras soluciones personalizadas y la experticia técnica de nuestro equipo son nuestras principales ventajas según nuestros clientes. Protegemos los intereses de las empresas y ayudamos a asegurar sus cadenas de suministro. Contáctenos para obtener más información o solicitar una cotización.